欧意下载的安装包为什么比其他渠道小很多
官网提供的欧意下载安装包采用资源按需加载与差量更新设计,基础包仅含核心交易模块,行情图表与资讯组件在首次使用时才拉取,因此体积更小但功能完整,更新时也只下载变更部分。
欧意下载安装时仅申请运行必需权限,通讯录、短信等敏感权限默认不请求,用户可在系统设置中逐项审计权限调用记录,减少后台静默采集的可能。
第一步只从官网入口获取安装包,下载后核对页面公布的哈希值;第二步安装时留意系统签名校验提示,出现未知来源警告立即停止;第三步首次启动拒绝任何索要助记词或私钥的弹窗,正版客户端不会主动询问;第四步完成注册后先小额测试提币流程,确认地址簿与二次验证均正常生效,再逐步增加资产规模。
通常因增量更新包下载不完整或存储空间不足导致。先清理缓存并确认剩余空间大于安装包两倍体积,再到官网下载完整包覆盖安装;若仍报错,检查系统WebView组件是否为最新版本。
官网提供的欧意下载安装包采用资源按需加载与差量更新设计,基础包仅含核心交易模块,行情图表与资讯组件在首次使用时才拉取,因此体积更小但功能完整,更新时也只下载变更部分。
欧意下载在签名前对目标合约地址进行风险标签匹配,命中黑名单或高风险标签时弹出醒目警示,要求用户手动勾选确认才可继续广播交易。
欧意下载不提供登录态跨设备迁移,新设备需重新登录并完成二次验证。密钥方面,若使用自托管钱包需提前备份助记词并在新设备恢复;若使用平台托管账户,登录后重新绑定生物识别即可,无需迁移私钥。
欧意下载客户端支持通过蓝牙与主流硬件钱包建立加密通道,签名请求在硬件内完成,私钥始终离线,适合大额资产长期持有者。
欧意下载内置地址簿白名单功能,首次提币需二次确认并记录指纹,后续向非白名单地址转账触发延时生效,为误操作与钓鱼攻击留出拦截窗口。
欧意下载调用系统级指纹或面容识别作为敏感操作前置闸门,生物特征数据不出安全芯片,客户端仅接收验证结果布尔值,避免生物信息在应用层被截留复用。
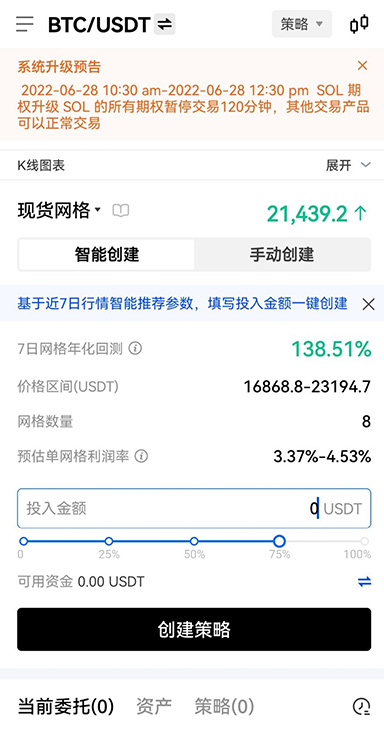
说明安装包可能被二次打包或下载过程中被替换。立即卸载当前版本,清除浏览器缓存后重新从官网获取安装包,安装前核对页面公布的SHA-256哈希值,一致后再安装,切勿忽略提示强行覆盖安装。
欧意下载客户端将高频交易密钥与冷存储密钥物理隔离,热密钥仅保留有限额度授权,大额转出需冷密钥二次签名,即使设备丢失热密钥暴露也无法动用水额资产。
每次欧意下载后的首次联网都会进行证书双向认证,客户端校验服务端证书指纹,服务端同步核验客户端签名,中间人无法在传输层插入伪造节点窃取登录凭证。
正版欧意下载客户端不申请读取应用列表权限,也不访问其他应用沙箱数据。若安装时系统提示该应用请求此类权限,说明安装包来源可疑,应停止安装并从官网重新下载核对签名。
仿冒安装包不会在图标上写自己是假的,但签名链和哈希值不会说谎。现在就从官网获取欧意下载安装包,核对指纹,把安全握在自己手里。